1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
64
65
66
67
68
69
70
71
72
73
74
75
76
77
78
79
80
81
82
83
84
85
86
87
88
89
90
91
92
93
94
95
96
97
98
99
100
101
102
103
104
105
106
107
108
109
110
111
112
113
114
115
116
117
118
119
120
121
122
123
124
125
126
127
128
129
130
131
132
133
134
135
136
137
138
139
140
141
142
143
144
145
146
147
148
149
150
151
152
153
154
155
156
157
158
159
160
161
162
163
164
165
166
167
168
169
170
171
172
173
174
175
176
177
178
179
180
181
182
183
184
185
186
187
188
189
190
191
192
193
194
195
196
197
| #include<stdlib.h>
#include<stdio.h>
#include<Windows.h>
#include<TlHelp32.h>
DWORD getProcID(CONST CHAR *szProcName);
DWORD WINAPI createFileThreadProc(LPVOID lpCreateFileParam);
BOOL injectRemoteCode(DWORD procID, CHAR *szNewFileName);
typedef struct {
DWORD dwCreateAPIAddr;
LPCSTR lpFileName;
DWORD dwDesiredAccess;
DWORD dwShareMode;
LPSECURITY_ATTRIBUTES lpSecurityAttributes;
DWORD dwCreationDisposition;
DWORD dwFlagsAndAttributes;
HANDLE hTemplateFile;
}CREATE_FILE_PARAM, *PCREATE_FILE_PARAM;
typedef HANDLE(WINAPI *PFN_CREATE_FILE)(
LPCSTR lpFileName,
DWORD dwDesiredAccess,
DWORD dwShareMode,
LPSECURITY_ATTRIBUTES lpSecurityAttributes,
DWORD dwCreationDisposition,
DWORD dwFlagsAndAttributes,
HANDLE hTemplateFile
);
int main(int argc, char *argv[]) {
DWORD procID;
CHAR fileName[] = "D:\\absolution\\temporary\\a.txt";
procID = getProcID("test.exe");
if (!procID) {
OutputDebugString("getProcID Error\n");
return 0;
}
injectRemoteCode(procID, fileName);
return 0;
}
DWORD getProcID(CONST CHAR *szProcName) {
HANDLE hSnapshot;
PROCESSENTRY32 entry;
hSnapshot = CreateToolhelp32Snapshot(TH32CS_SNAPPROCESS, 0);
if (INVALID_HANDLE_VALUE == hSnapshot) {
OutputDebugString("CreateToolheap32Snapshot Error\n");
return 0;
}
if (Process32First(hSnapshot, &entry) == TRUE) {
do {
if (strcmp(entry.szExeFile, szProcName) == 0) {
CloseHandle(hSnapshot);
return entry.th32ProcessID;
}
} while (Process32Next(hSnapshot, &entry) == TRUE);
}
OutputDebugString("Not Found!\n");
CloseHandle(hSnapshot);
return FALSE;
}
DWORD WINAPI createFileThreadProc(LPVOID lpCreateFileParam) {
PCREATE_FILE_PARAM pCreateFileParam = (PCREATE_FILE_PARAM)lpCreateFileParam;
PFN_CREATE_FILE pfnCreateFile = (PFN_CREATE_FILE)pCreateFileParam->dwCreateAPIAddr;
pfnCreateFile(
pCreateFileParam->lpFileName,
pCreateFileParam->dwDesiredAccess,
pCreateFileParam->dwShareMode,
pCreateFileParam->lpSecurityAttributes,
pCreateFileParam->dwCreationDisposition,
pCreateFileParam->dwFlagsAndAttributes,
pCreateFileParam->hTemplateFile
);
return 0;
}
BOOL injectRemoteCode(DWORD procID, CHAR *szNewFileName) {
HANDLE hProcess;
CREATE_FILE_PARAM createFileParam;
LPVOID lpFileNameAddr;
LPVOID lpFnCreateFileAddr;
LPVOID lpCreateFileParamAddr;
DWORD dwFnCreateFileSize = 0x400;
DWORD dwRealAddr;
HMODULE hMod;
HANDLE hThread;
hProcess = OpenProcess(PROCESS_ALL_ACCESS, FALSE, procID);
if (hProcess == NULL) {
OutputDebugString("OpenProcess Error\n");
return FALSE;
}
lpFileNameAddr = VirtualAllocEx(hProcess, NULL, strlen(szNewFileName) + 1, MEM_COMMIT, PAGE_READWRITE);
lpFnCreateFileAddr = VirtualAllocEx(hProcess, NULL, dwFnCreateFileSize, MEM_COMMIT , PAGE_EXECUTE_READWRITE);
lpCreateFileParamAddr = VirtualAllocEx(hProcess, NULL, sizeof(CREATE_FILE_PARAM), MEM_COMMIT , PAGE_READWRITE);
if (lpFileNameAddr == NULL || lpFnCreateFileAddr == NULL || lpCreateFileParamAddr == NULL) {
OutputDebugString("VirtualAllocEx Error\n");
CloseHandle(hProcess);
return FALSE;
}
hMod = LoadLibrary("kernel32.dll");
if (hMod == NULL) {
OutputDebugString("LoadLibrary Error\n");
CloseHandle(hProcess);
return FALSE;
}
createFileParam.dwCreateAPIAddr = (DWORD)GetProcAddress(hMod, "CreateFileA");
FreeLibrary(hMod);
createFileParam.lpFileName = (LPCTSTR)lpFileNameAddr;
createFileParam.dwShareMode = GENERIC_READ | GENERIC_WRITE;
createFileParam.dwShareMode = 0;
createFileParam.lpSecurityAttributes = NULL;
createFileParam.dwCreationDisposition = OPEN_ALWAYS;
createFileParam.dwFlagsAndAttributes = FILE_ATTRIBUTE_NORMAL;
createFileParam.hTemplateFile = NULL;
dwRealAddr = (DWORD)createFileThreadProc;
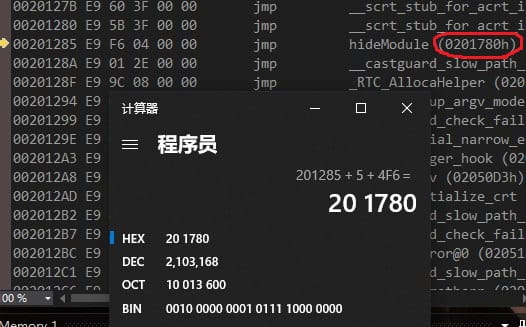
if (*((BYTE *)dwRealAddr) == 0xE9) {
dwRealAddr = dwRealAddr + 5 + (*(DWORD *)(dwRealAddr + 1));
}
WriteProcessMemory(hProcess, lpFileNameAddr, szNewFileName, strlen(szNewFileName) + 1, 0);
WriteProcessMemory(hProcess, lpFnCreateFileAddr, (LPVOID)dwRealAddr, dwFnCreateFileSize, 0);
WriteProcessMemory(hProcess, lpCreateFileParamAddr, &createFileParam, sizeof(CREATE_FILE_PARAM), 0);
hThread = CreateRemoteThread(
hProcess,
NULL,
0,
(LPTHREAD_START_ROUTINE)lpFnCreateFileAddr,
lpCreateFileParamAddr,
0,
NULL
);
if (hThread == NULL) {
OutputDebugString("CreateREmoteThread Error\n");
CloseHandle(hProcess);
CloseHandle(hThread);
return FALSE;
}
WaitForSingleObject(hThread, INFINITE);
CloseHandle(hProcess);
CloseHandle(hThread);
return TRUE;
}
|

 微信