
cisco路由器命令
基本命令
为三层设备的端口配置IP
1 | Router>enable |
其他主机将网关指向这个端口,主机号全0为保留地址,代表本网段,所以不能配置10.1.1.0这个地址
打开23端口远程控制路由器
1 | Router>enable |
开启4个虚拟端口,用于远程访问。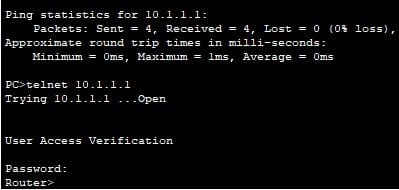
身份验证
以上并不是身份验证,只是简单的密码访问。
将login命令替换成login local并在全局配置模式下配置本地帐号数据库r1(config)#username xx password 123.com
远程主机再通过23端口访问时需要输入帐号和密码,(身份验证的目的是帐号验证,增加了远程爆破的难度)
远程访问时必须配置特权密码,上面配置的是telnet密码
通过22端口加密访问(ssh)
1 | Router>enable |
进入虚拟端口时可以打开指定端口号,例如ssh(22),telnet(23),或者all打开所有端口
开启22端口需要生成秘钥,使用rsa非对称算法生成秘钥,默认长度是512字节
transport input命令是打开指定端口,如果输入多次则打开多个端口
远程加密访问:
ssh r1@10.1.1.1
如果开启身份验证的话将r1替换成账户名
远程控制交换机
远程访问交换机需要知道交换机的IP地址,交换机作为二层设备本身是不具备识别IP地址的能力。在交换机内部有一个虚拟接口,通过它配置IP地址
1 | Switch>enable |
其中vlan1是虚拟接口,连接到一台虚拟PC。
跨网段控制交换机
需要为交换机配置网关,否则数据包出去后就回不来了,交换机不知道数据包该网哪发。同网段不需要配置网关。
1 | Switch>enable |
其他命令
关闭自动解析
Switch(config)#no ip domain-lookup,执行此命令后不会再查找无法识别的命令。查看路由表
Router(config)#do sh ip router
署名-非商业性使用本文采用 CC BY-NC-SA 4.0 许可协议。转载请注明来自 ZEKALRYN'S BLOG!
 微信
评论