Switch>en Switch#conf t Enter configuration commands, one per line. End with CNTL/Z. Switch(config)#ho sw1 sw1(config)#vtp mode client Setting device to VTP CLIENT mode. sw1(config)#vtp domain d1 Changing VTP domain name from NULL to d1 sw1(config)#int f0/2 sw1(config-if)#sw ac vl 10 sw1(config-if)#exit sw1(config)#int f0/3 sw1(config-if)#sw ac vl 20 sw1(config-if)#exit sw1(config)#int f0/1 sw1(config-if)#sw m t
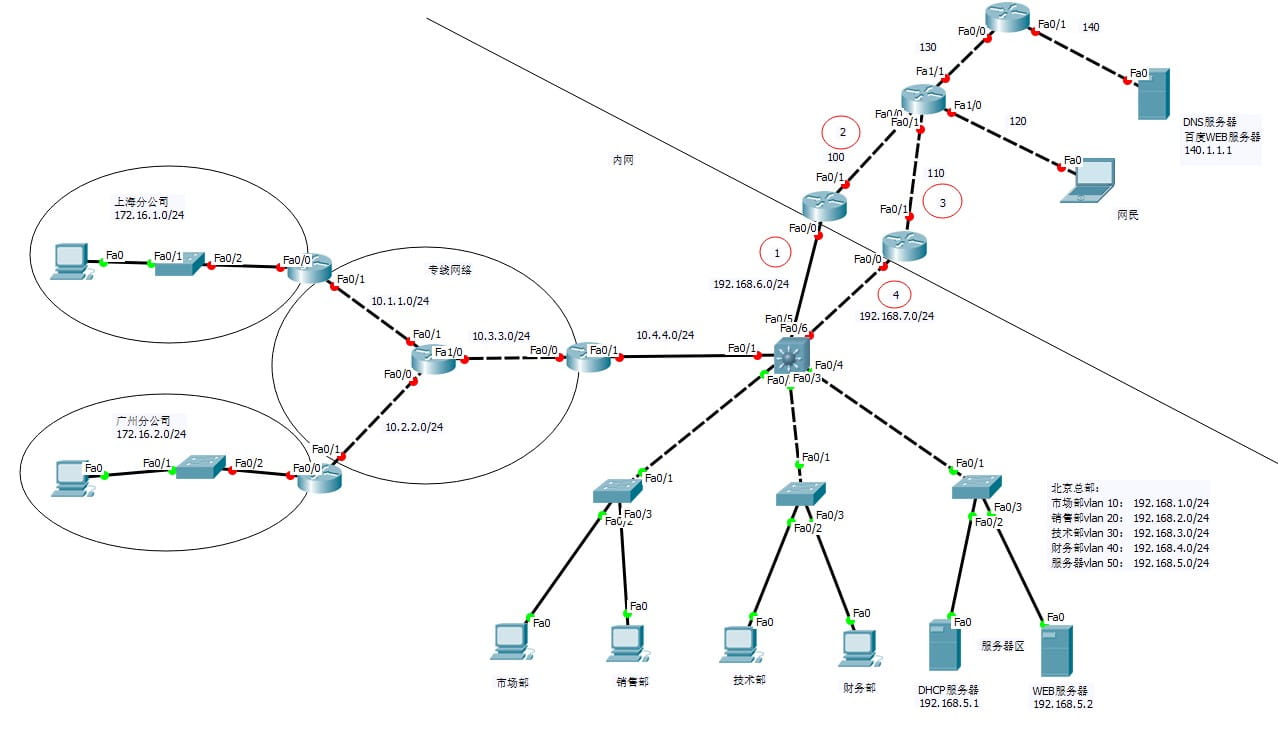
Switch>en Switch#conf t Enter configuration commands, one per line. End with CNTL/Z. Switch(config)#ho core-1 core-1(config)#vtp mode server Device mode already VTP SERVER. core-1(config)#vtp domain d1 Changing VTP domain name from NULL to d1 core-1(config)#vlan 10 core-1(config-vlan)#exit core-1(config)#vlan 20 core-1(config-vlan)#exit core-1(config)#vlan 30 core-1(config-vlan)#exit core-1(config)#vlan 40 core-1(config-vlan)#exit core-1(config)#vlan 50 core-1(config-vlan)#exit core-1(config)#vlan 60 core-1(config-vlan)#exit core-1(config)#int range f0/2 - 4 core-1(config-if-range)#switchport trunk encapsulation dot1q core-1(config-if-range)#sw m t core-1(config-if-range)#exit
core-1(config)#int vlan 10 core-1(config-if)# %LINK-5-CHANGED: Interface Vlan10, changed state to up
%LINEPROTO-5-UPDOWN: Line protocol on Interface Vlan10, changed state to up
core-1(config-if)#ip add 192.168.1.254 255.255.255.0 core-1(config-if)#ip helper-address 192.168.5.1 core-1(config-if)#no sh core-1(config-if)#exit core-1(config)#ip routing core-1(config)#int vlan 20 core-1(config-if)# %LINK-5-CHANGED: Interface Vlan20, changed state to up
%LINEPROTO-5-UPDOWN: Line protocol on Interface Vlan20, changed state to up ip add core-1(config-if)#ip add 192.168.2.254 255.255.255.0 core-1(config-if)#ip helper-address 192.168.5.1 core-1(config-if)#no sh core-1(config-if)#exit core-1(config)#int vlan 30 core-1(config-if)# %LINK-5-CHANGED: Interface Vlan30, changed state to up
%LINEPROTO-5-UPDOWN: Line protocol on Interface Vlan30, changed state to up
core-1(config-if)#ip add 192.168.3.254 % Incomplete command. core-1(config-if)#ip add 192.168.3.254 255.255.255.0 core-1(config-if)#ip helper-address 192.168.5.1 core-1(config-if)#no sh core-1(config-if)#exit core-1(config)#int vlan 40 core-1(config-if)# %LINK-5-CHANGED: Interface Vlan40, changed state to up
%LINEPROTO-5-UPDOWN: Line protocol on Interface Vlan40, changed state to up
core-1(config-if)#ip add 192.168.4.254 255.255.255.0 core-1(config-if)#ip helper-address 192.168.5.1 core-1(config-if)#no sh core-1(config-if)#exit core-1(config)#int vlan 50 core-1(config-if)#ip add 192.168.5.254 255.255.255.0 core-1(config-if)#exit core-1(config)#int vlan 60 core-1(config-if)#ip add 192.168.6.1 255.255.255.0;此虚接口用于连接两台出口路由器 %LINK-5-CHANGED: Interface Vlan50, changed state to up
core-1(config)#int f0/5 core-1(config-if)#sw ac vl 60 core-1(config-if)#exit core-1(config)#int f0/6 core-1(config-if)#sw ac vl 60 core-1(config-if)#exit
将两台出口路由器配置HSRP,两个都要配置
1 2 3 4 5 6 7 8 9 10 11 12 13 14 15 16 17
Router(config)#int f0/0 Router(config-if)#standby 1 ip 192.168.6.254 Router(config-if)# %HSRP-6-STATECHANGE: FastEthernet0/0 Grp 1 state Speak -> Standby
%HSRP-6-STATECHANGE: FastEthernet0/0 Grp 1 state Standby -> Active Router(config-if)#standby 1 priority 200 Router(config-if)#standby preempt Router(config-if)#standby 1 track f0/1 Router(config-if)#exit Router(config)#int f0/1 Router(config-if)#ip add 100.1.1.1 255.255.255.0 Router(config-if)#no sh Router(config-if)# %LINK-5-CHANGED: Interface FastEthernet0/1, changed state to up
配置动态NAT(从内到外)
1 2 3 4 5 6 7 8 9 10 11 12
Router>en
Router#conf t
Enter configuration commands, one per line.  End with CNTL/Z.
Router(config)#int f0/0
Router(config-if)#ip nat inside
Router(config-if)#exit
Router(config)#int f0/1
Router(config-if)#ip nat outside
Router(config-if)#exit
Router(config)#acc 1 permit 0.0.0.0 255.255.255.255
Router(config)#ip nat inside source list 1 int f0/1 overload
Router(config)#
配置静态NAT(从外到内)
将web服务器80端口(HTTP)映射到公网接口
1
2
3
4
5
Router>en
Router#conf t
Enter configuration commands, one per line.  End with CNTL/Z.
Router(config)#ip nat inside source static tcp 192.168.5.2 80 110.1.1.1 80
Router(config)#
core-1>en
core-1#conf t
Enter configuration commands, one per line.  End with CNTL/Z.
core-1(config)#int vlan 10
core-1(config-if)#exit
core-1(config)#ip access-list extended kz-scb
core-1(config-ext-nacl)#permit ip 192.168.1.0 0.0.0.255 192.168.0.0 0.0.255.255
core-1(config-ext-nacl)#permit ip 192.168.1.0 0.0.0.255 10.0.0.0 0.255.255.255
core-1(config-ext-nacl)#permit ip 192.168.1.0 0.0.0.255 172.16.0.0 0.0.255.255
core-1(config-ext-nacl)#exit
core-1(config)#int vlan 10
core-1(config-if)#ip access-group kz-scb in
core-1(config-if)#exit
禁止总部任何部门(服务器除外)访问财务部,但不影响财务部上网。
1
2
3
4
5
6
7
8
9
core-1(config)#ip acc extended kz-cwb
core-1(config-ext-nacl)#permit ip 192.168.5.0 0.0.0.255 192.168.4.0 0.0.0.255
core-1(config-ext-nacl)#deny ip 192.168.0.0 0.0.255.255 192.168.4.0 0.0.0.255
core-1(config-ext-nacl)#deny ip 172.16.0.0 0.0.255.255 192.168.4.0 0.0.0.255
core-1(config-ext-nacl)#permit ip any any
core-1(config-ext-nacl)#exit
core-1(config)#int vlan 40
core-1(config-if)#ip access-group kz-cwb out
core-1(config-if)#exit
要求所有分公司只能访问总部的服务器区及上网,注意ACL条目的顺序
1
2
3
4
5
6
7
8
9
10
11
Router>en
Router#conf t
Enter configuration commands, one per line.  End with CNTL/Z.
Router(config)#ip access-list extended kz-fgs
Router(config-ext-nacl)#permit ip 172.16.0.0 0.0.255.255 192.168.5.0 0.0.0.255
Router(config-ext-nacl)#deny ip 172.16.0.0 0.0.255.255 192.168.0.0 0.0.255.255
Router(config-ext-nacl)#permit ip any any
Router(config-ext-nacl)#exit
Router(config)#int f1/0
Router(config-if)#ip access-group kz-fgs out
Router(config-if)#exit

 微信